介绍
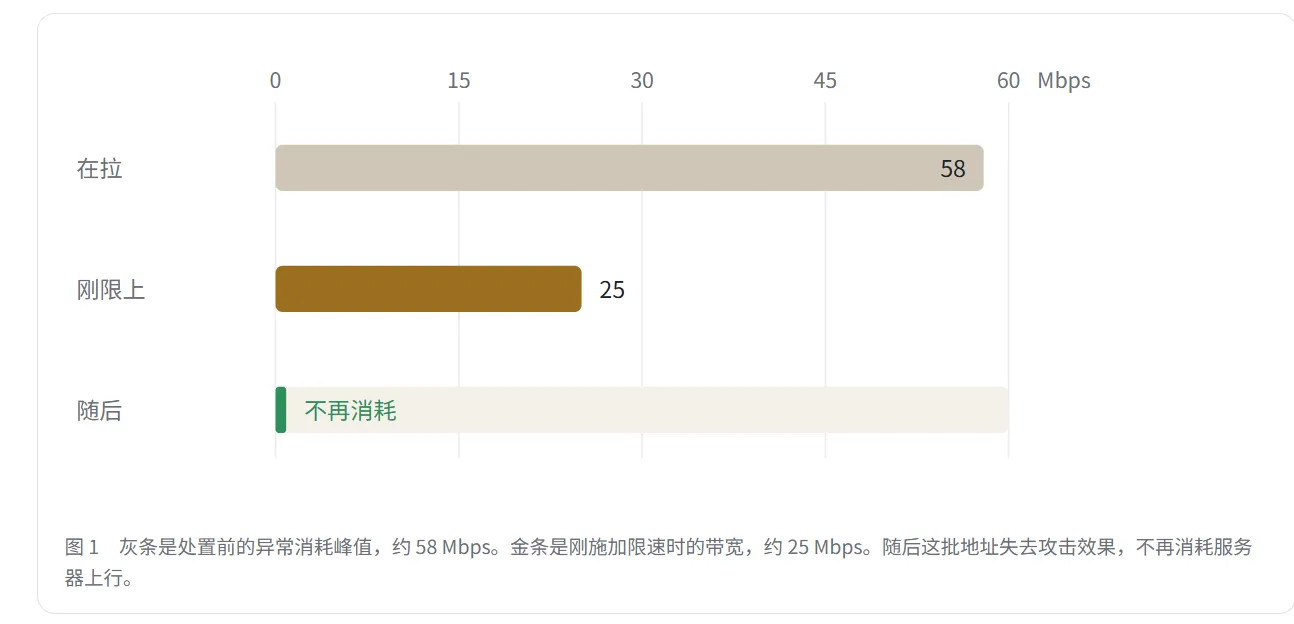
10 月 31 日晚,大约一百个地址在持续拉取剑客云的网页回程,合计流量达到约 58 Mbps。没有任意一条连接单枪匹马把带宽打满,但合在一起却在疯狂消耗服务器上行。Tbamboo 把它们识别为同一种异常访问:连接一直挂着,服务器在持续往外送出网页数据,对方却几乎不发数据。通过限速,先将合计流量压制到约 25 Mbps;随后,这批恶意地址彻底停止了对上行带宽的占用。
Tbamboo 是剑客云自研的 Anti-DDoS 防护引擎,帮助用户防御各类游戏、网站攻击,可以让我们进一步分析攻击特征迭代自身防御处理。
基础概念
普通 DDoS 是在门口堆满垃圾堵门;而 CC 攻击(Challenge Collapsar)则是派成百上千个穿戴整齐的假顾客进店。 他们严格走正规流程进门,坐在座位上不走,每个人只点一杯免费白开水(发极小的 HTTP 请求),却要求服务员端出整套大餐(迫使服务器吐出完整的网页、图片或脚本)。
CC 攻击不破坏协议层,每一个动作拆开来看都挑不出毛病,但成百上千个假顾客同时坐着,就会把餐厅的椅子(连接数)和后厨(服务器计算资源、带宽)彻底耗干。
上行/回程是指服务器向访客回传数据的流量。 访客问一句“我要看首页”,只需发送几十个字节;但服务器回传完整的页面 HTML 和资源,往往需要几万到几十万字节。这产生了一种天然的体积放大效应。
本次攻击正是利用了这一特性:攻击者用不到 1.6 GB 的微小请求,迫使服务器吐出了约 16 GB 的回程内容(放大了 10 倍以上)。攻击者成本极低,却让服务器高昂的上行出口带宽被悄然抽干。
为什么判断是CC攻击?
传统的流量型 DDoS 依靠伪造虚假 IP 和海量数据包进行蛮力冲击。比如 SYN 洪水利用不完整的半开连接占满系统的接收队列;UDP 反射攻击则借助互联网上的公开服务器进行放大。这类攻击往往靠单条大流量就能顶死带宽。而本次攻击的特征恰恰相反:IP 是真实的,TCP 三次握手和 TLS 加密协商全部走完,连接状态完全正常(ESTABLISHED)。服务器真正被消耗的不是进来的请求包,而是顺着正常连接流出去的真金白银的字节。
-
源是真的伪造地址无法完成 TCP 握手。
SYN 洪水和反射攻击之所以能伪造 IP,是因为它们根本不需要收到回包。但浏览网页所依赖的 TCP 必须三步握手,HTTPS 还要多次来回协商证书。源地址必须能收得到回应,因此攻击者必须使用真实 IP。从抓包来看,云服务器与普通家庭宽带混杂,分散在各地,并未聚集在单一机房网段内。
-
状态已建立在系统核心看来它就是“合法客户”。
慢速攻击(如 Slowloris)通常发送半截请求头赖着不走,服务器根本还没开始输出正文。而这次对方不仅发送了完整的请求,TLS 加密记录也在正常流转,连接跟踪系统判定其为
ESTABLISHED。如果传统防火墙只按“非法握手”或“半开连接过多”去过滤,连攻击者的边都摸不到。 -
字节不对称借服务器自己的正文进行回程放大。
DNS 反射攻击是借别人的服务器放大流量;这次却没有任何第三方放大器,纯粹借用了目标服务器自己的网页内容。客户端只发送微型请求,服务器就老老实实回传完整正文(甚至是 502 报错页)。实测采样中,恶意 IP 收到的字节是其发出字节的 12 到 17 倍。对方还在读、还在 ACK,发送窗口不关,服务器就会继续把正文传出去。
-
高并发掩护每条连接都悄悄潜伏在单流阈值之下。
一般的 CC 攻击会用高频请求把发包速率打高,很容易触发单流频率警报。而这次每条连接的回程只有几十到一百多 KB/s,基于单流的限速计数器完全不会告警。这是服务器送出去的速度。对方发来的请求比这还要小一个数量级。它的杀伤力在于并发:单个 IP 同时挂着 16 到 24 条 TCP 长连接,白天甚至突破 30 条。正常浏览器访问并不会这样——HTTP/2 协议倾向于复用单条连接,HTTP/1.1 针对同一域名通常也不超 6 条连接。攻击者却通过多条独立的连接,伪装成成百上千个“正在阅读网页的用户”。
我们是如何防御的?
通过 GO 程序与剑客云 Tbamboo 配合识别真实访问里的异常行为。按照异常特征例如连接数偏多、回程数据量远大于其自身发送的请求列入【观察】
再按持续流量和网页侧表现加强策略,把上行带宽从被占用里收回来。其间用【隐形盾】核对行为并保护正常用户。
若持续触发【隐形盾】,再按业务方法收紧并等待进一步确认。先观察、再限制、最后才压制,正常访问极难被误伤。
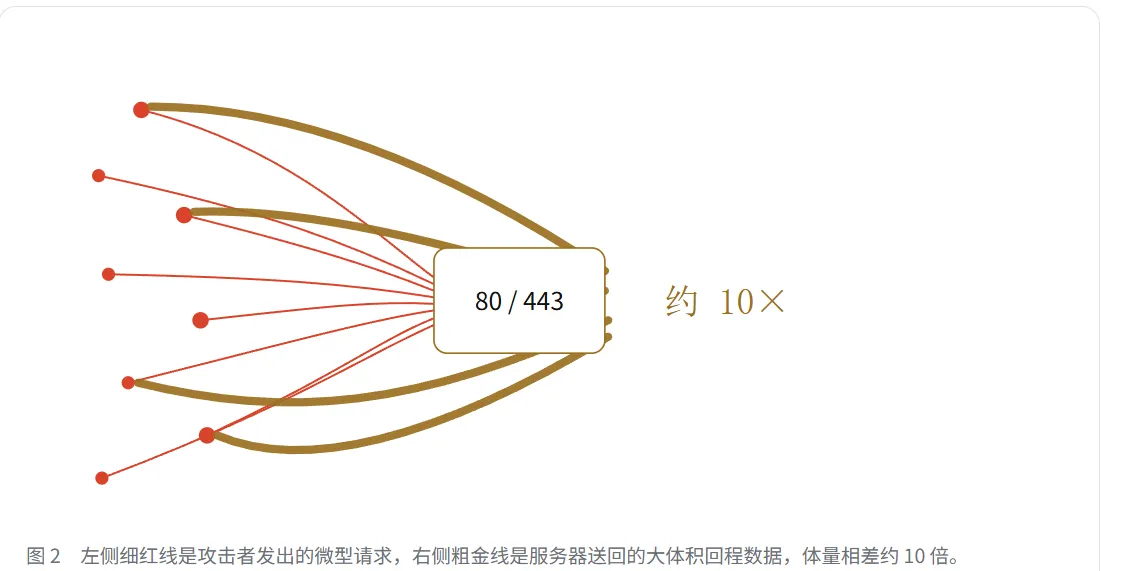
如果单看每一个攻击源的速率,其发包速度甚至比正常刷网页还要温和,根本看不出是攻击;但当上百个地址合在一起时,消耗的正是服务器最宝贵的上行带宽。
整段采样期间,服务器回程累计送出了约 16 GB 数据,而攻击源总计只发出了约 1.6 GB 的请求,相差约 10 倍。TCP 握手完全正常,极小的请求把大量内容撬动了出去,即使网站返回错误页,依然被对方当作流量消耗的载荷。
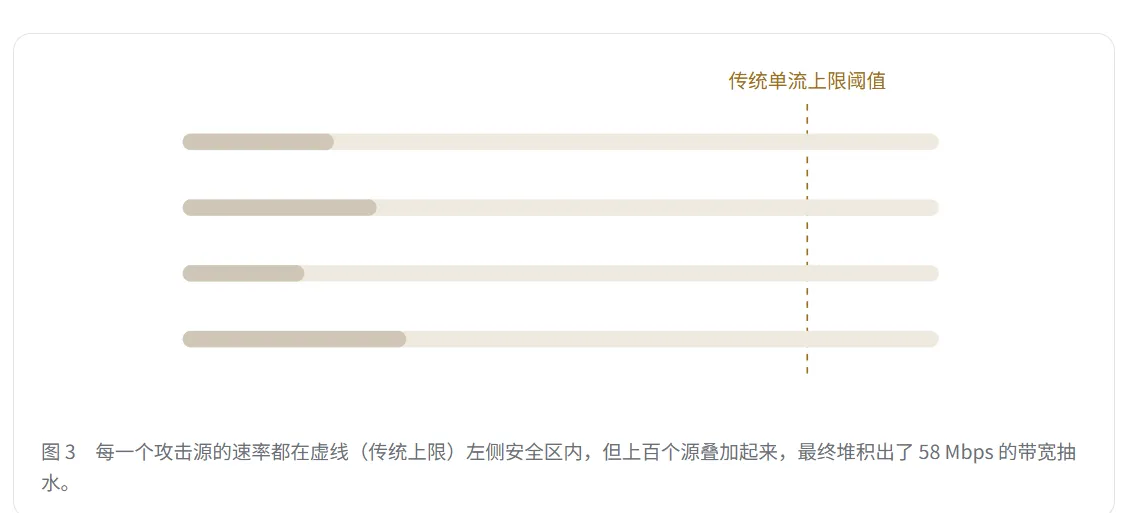
常见的防护策略通常按五元组(单条流)或按单个地址的每秒数据包数(PPS)来衡量危险。但在此次攻击中,每条 TCP 只有几十到一百多 KB/s 的微小流量,即使是一条 502 页面响应也仅数百字节。传统的限流计数器始终保持在安全阈值以下,因为没有任意一条单独的流踩上红线。
白天服务器上行保持在 1.3 到 1.5 MB/s,晚间合力爆发至约 58 Mbps。整个过程中,请求方向的数据量始终比输出方向小一个数量级。
如果采取简单粗暴的“固定包长过滤”,正常访问大图或长文章的访客会被误杀;如果发现某 IP 有几条慢连接就对其整段封禁,同一家公司或整个小区的正常访问者就会连带断网。Tbamboo 避开了这两种容易误伤的死路。
以下数据源自 10 月 31 日防护系统现场抓取的活跃连接样本,反映当时挂在服务器上的实时回程开销(非运营商全天计费总账)。回程比请求倍数基于同周期出入字节计算。柱条长短按最大值 255.6 MB 进行同比例绘制。实施动态压制后,相关地址均已停止对上行带宽的无谓消耗。
现场坚决封禁的 14 个源
特征:维持 16 条以上异常长连接,回程抽取达到 84.7 MB 至 255.6 MB,达到自身请求量的 12 至 17 倍,在施加限速后依然持续拉取。
14.103.201.13747.101.159.19112.65.132.18147.111.175.196120.24.109.171125.64.244.10047.108.143.209220.154.128.9114.103.200.3124.128.149.8439.100.88.2358.140.104.9847.100.43.14183.6.115.212限速压制并观察的 13 个源
特征:与上述源行为类似,但未触及即刻封禁阈值,通过动态限速将其压制在安全范围内,未引起进一步上行消耗。
61.129.72.53221.179.242.6118.31.62.231122.246.4.30113.46.227.104139.224.67.156118.31.168.18.140.122.111123.56.196.188111.206.4.163112.65.132.18236.156.142.27102.202.6.18白天持续占有大量连接的关联地址
各自保持十余条至三十余条已建立连接,单地址回程速率约在 50 至 115 KB/s。有的地址挨在一起,例如 112.65.132.181 与 .182、14.103.201.137 与 14.103.200.3。相邻只能说明网段靠近,不能由此说有统一调度。攻击没有收在一个网段里。
119.188.131.55120.232.115.57116.196.150.180114.55.168.172116.62.81.20447.111.179.99123.57.213.2447.121.139.13151.158.133.15536.213.79.159